


Мошенничество в интернет Соцінженерія
Пастка в пошуку Google: як фейкові комунальні платежі, штрафи ПДР і злам рекламних акаунтів перетворилися на конвеєр кібершахрайства
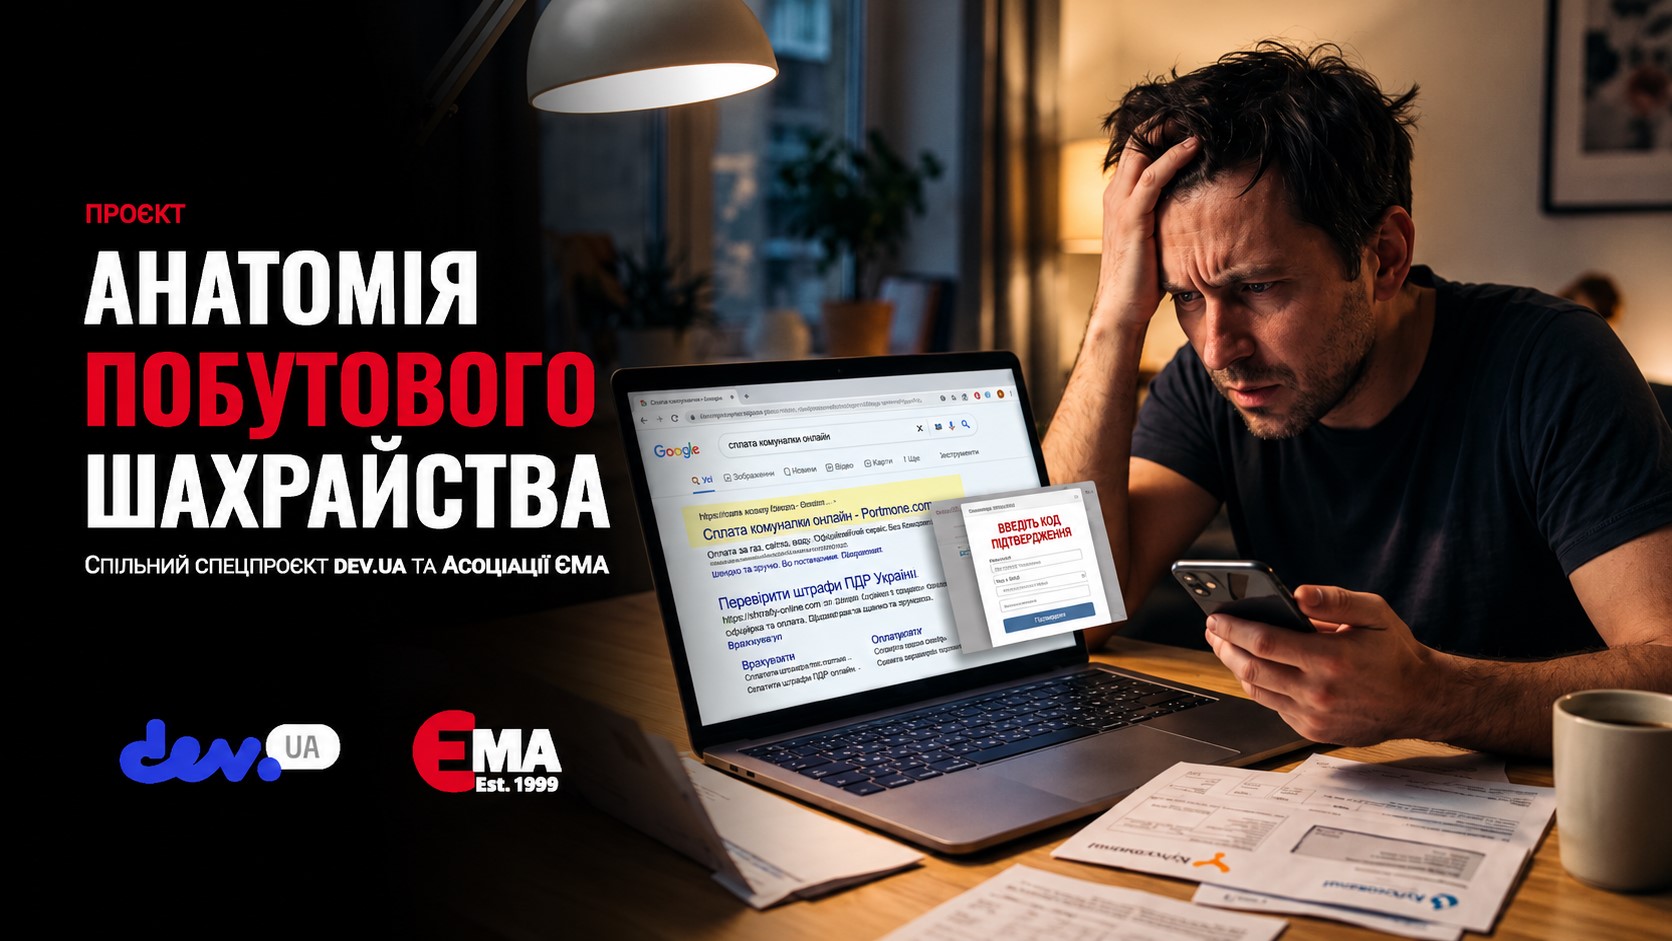
Уявіть ситуацію: ви вирішуєте оплатити комунальні послуги або перевірити штрафи за порушення ПДР. Вводите відповідний запит у Google, переходите за першим результатом пошуку й потрапляєте на сайт, який виглядає як звичний платіжний сервіс. Усе здається переконливим: знайомий інтерфейс, логотипи, форма оплати. Ви вводите реквізити банківської картки, але замість підтвердження платежу з’являється повідомлення про помилку. Сайт пропонує «скасувати операцію» — для цього потрібно лише ввести код із SMS.
Це не вигаданий сценарій кібердетективу, а реальна схема шахрайства, жертвою якої може стати кожен, хто звик вирішувати повсякденні фінансові питання онлайн. Зловмисники використовують довіру користувачів до пошукової системи Google, підробляють популярні платіжні сервіси та розміщують шахрайські посилання серед рекламних результатів пошуку.
У межах спільного спецпроєкту Асоціації ЄМА та dev.ua «Анатомія побутового шахрайства» розбираємо, як працюють ці схеми, чому перша позиція в Google не гарантує безпеки, яку роль у шахрайстві відіграють рекламні акаунти Google Ads і як не втратити гроші під час звичайної онлайн-оплати
Полювання на щомісячну рутину
Оплата комунальних послуг, перевірка штрафів за порушення ПДР, пошук сервісу для швидкого переказу коштів — повсякденні операції, які мільйони українців виконують онлайн. Зловмисники добре розуміють, що в таких ситуаціях люди прагнуть якнайшвидше вирішити конкретне завдання, а не перевіряти справжність кожного знайденого сайту. Саме тому шахрайські ресурси маскують під популярні платіжні сервіси та просувають через пошукову рекламу, розраховуючи на те, що користувач сприйме перший результат пошуку як надійний.
Зловмисники створюють переконливі копії популярних платіжних сервісів, зокрема iPay, Portmone та ГЕРЦ, а також вебсторінок для перевірки й оплати штрафів за порушення ПДР. Вони відтворюють логотипи, дизайн, структуру сторінок і платіжні форми, щоб користувач не помітив підміни та без вагань ввів реквізити банківської картки. Однак створити сайт-підробку — лише половина справи. Головне завдання шахраїв — привести на нього потенційну жертву. Для цього вони використовують Google Ads — рекламну платформу, яка дозволяє розміщувати платні оголошення безпосередньо в результатах пошуку Google. Шахраї налаштовують рекламу за популярними запитами на кшталт «оплатити комунальні послуги», «перевірити штрафи ПДР» або «сплатити штраф онлайн». У результаті посилання на шахрайський сайт може з’явитися вище за справжній платіжний сервіс — на самому початку пошукової видачі, з позначкою «Спонсоровано». Саме на цьому й побудований розрахунок зловмисників: користувач бачить знайому назву сервісу на першій позиції в Google і сприймає її як ознаку надійності. Насправді ж високе розташування рекламного оголошення не підтверджує ані справжності сайту, ані безпечності платежів на ньому. Позначка «Спонсоровано» означає лише те, що посилання розміщене в межах платної реклами.
Потрапивши на підроблений сайт, користувач бачить звичний інтерфейс платіжного сервісу та форму оплати, яка зовні нічим не відрізняється від справжньої. Введені реквізити банківської картки — номер, термін дії та CVV2/CVC2-код — потрапляють до зловмисників. Для цього шахрайський сайт може використовувати спеціальні скрипти, які передають отримані дані безпосередньо організаторам схеми. Але викрадення реквізитів картки — лише перший етап атаки. Далі шахраї намагаються отримати те, що дозволить їм використати ці дані для проведення фінансових операцій. На екрані з’являється повідомлення про нібито невдалий платіж або технічну помилку. Щоб «скасувати транзакцію» чи «повернути кошти», користувачеві пропонують ввести одноразовий код із SMS-повідомлення банку. Насправді ж цей код призначений зовсім для іншої операції — підтвердження платежу або додавання викраденої картки до цифрового гаманця Apple Pay чи Google Pay на пристрої, який контролюють шахраї.
Ключовий елемент цієї схеми — підміна змісту дії: людина переконана, що скасовує небажану операцію, тоді як насправді підтверджує її або авторизує додавання картки до чужого цифрового гаманця. Саме тому важливо читати не лише повідомлення на сайті, а й текст SMS чи push-сповіщення від банку: у ньому зазначається, для якої саме дії призначений код підтвердження.
Водночас офіційна процедура повідомлення про адміністративні правопорушення має встановлений порядок. Перевіряти штрафи та здійснювати оплату слід через офіційні сервіси: портал і застосунок «Дія», «Електронний кабінет водія», офіційний застосунок «Штрафи ПДР» або відповідні ресурси МВС. При цьому важливо перевіряти не лише назву сервісу, а й адресу вебсайту. Державні вебресурси використовують офіційні домени, зокрема в зоні gov.ua. Тому найнадійніше відкривати потрібний сервіс через заздалегідь збережене посилання або офіційний сайт відповідного державного органу, а не через випадкове рекламне оголошення в пошуку.
Велике пограбування всередині самого Google
Поки звичайні користувачі втрачають гроші на платіжках, бізнес зіштовхнувся з не менш масштабною загрозою, яку дослідники вже охрестили «The Great Google Ads Heist». Парадокс цієї схеми полягає в тому, що зловмисники купують рекламу в Google для того, щоб викрадати акаунти людей, які… самі купують рекламу в Google.
Схема починається зі звичайного пошукового запиту. Маркетолог або власник бізнесу вводить у Google «Google Ads login», щоб увійти до рекламного кабінету. Серед перших результатів з’являється рекламне оголошення, яке виглядає як офіційне посилання Google Ads. Проте за ним стоять не представники Google, а кіберзлочинці. Для маскування шахраї використовують Google Sites — безкоштовний сервіс Google для створення вебсторінок. Це дозволяє розміщувати підроблені сторінки на справжньому домені sites.google.com. Дослідники Malwarebytes встановили, що такий прийом допомагав зловмисникам обходити обмеження рекламної платформи щодо відповідності доменів в оголошеннях і створювати враження, ніби користувач переходить на офіційний ресурс Google.
Після натискання на оголошення людина потрапляє на проміжну сторінку, оформлену під Google Ads. Кнопка входу перенаправляє її на фішинговий сайт, де пропонують авторизуватися у своєму Google-акаунті. Введені логін і пароль потрапляють до зловмисників. Одночасно фішингові інструменти збирають додаткові технічні дані, зокрема характеристики браузера, ідентифікатори та файли cookie.
Отримавши доступ до рекламного акаунта, шахраї додають власного адміністратора, обмежують доступ законного власника та починають витрачати рекламний бюджет компанії на сторонні кампанії. Причому йдеться не лише про фінансові втрати самого рекламодавця. Скомпрометовані акаунти використовують для просування нових фішингових сайтів, шахрайських сервісів і поширення шкідливого програмного забезпечення.
Так виникає своєрідний ланцюг атак: одне шахрайське рекламне оголошення допомагає викрасти рекламний акаунт, а викрадений акаунт стає інструментом для запуску наступних шахрайських оголошень — вже за кошти постраждалої компанії. Найнебезпечніший наслідок цієї схеми — перетворення легітимної рекламної інфраструктури на інструмент поширення шахрайства. Користувач бачить рекламу від реальної компанії, яка раніше могла роками працювати без порушень, але не знає, що її рекламний акаунт уже контролюють злочинці.
Як не потрапити на гачок: правила безпечного пошуку та онлайн-платежів
Шахрайські сайти стають дедалі переконливішими, а рекламні оголошення можуть вести не лише на підроблені платіжні сервіси, а й на сторінки викрадення корпоративних акаунтів. Тому головне правило цифрової безпеки — не плутати видимість сайту в Google з його надійністю. Перша позиція в результатах пошуку та знайомий логотип не гарантують, що перед вами справжній сервіс.
Щоб не стати жертвою шахрайства, варто дотримуватися кількох правил:
1. Не переходьте до фінансових сервісів через пошукову рекламу. Для оплати комунальних послуг, перевірки штрафів, входу в інтернет-банкінг або корпоративний кабінет використовуйте офіційні застосунки, збережені закладки чи адреси сайтів, у справжності яких ви впевнені. Не варто вважати безпечними й усі посилання з органічної пошукової видачі: шахрайські ресурси можуть потрапляти і туди.
2. Перевіряйте справжню адресу сайту, а не його зовнішній вигляд. Логотипи, дизайн і навіть платіжні форми можна скопіювати практично бездоганно. Натомість доменне ім’я допомагає встановити, на якому саме ресурсі ви перебуваєте. Звертайте увагу на зайві слова, символи, підміну літер та незвичні доменні зони. Особливо насторожено ставтеся до сторінок авторизації банків і платіжних сервісів, розміщених на безкоштовних конструкторах сайтів. Наявність HTTPS і значка замка також не доводить, що сайт належить заявленій організації.
Сумніваєтеся в безпечності сайту? Скористайтеся CheckMyLink від Асоціації ЄМА — https://check.ema.com.ua/. Це безкоштовний онлайн-інструмент, який допомагає перевірити посилання на наявність відомих ознак шахрайства. Достатньо скопіювати підозрілу адресу та вставити її у форму перевірки.
3. Читайте, яку саме операцію підтверджуєте. Якщо після введення реквізитів картки сайт повідомляє про помилку й просить SMS-код нібито для скасування платежу, припиніть операцію. Перевірте текст повідомлення від банку: код може призначатися для підтвердження списання коштів або додавання картки до цифрового гаманця на іншому пристрої. Ніколи не вводьте код підтвердження, якщо не розумієте, яку саме дію він авторизує.
4. Захистіть свої облікові записи. Для Google-акаунтів, рекламних кабінетів та інших важливих сервісів увімкніть багатофакторну автентифікацію. За можливості використовуйте застосунки-аутентифікатори або апаратні ключі безпеки, які є стійкішими до фішингу, ніж одноразові SMS-коди. Якщо ви керуєте рекламним або корпоративним акаунтом, регулярно перевіряйте список користувачів із правами адміністратора та історію змін налаштувань.
5. Використовуйте додаткові засоби захисту. Блокувальники реклами та захисні функції браузера можуть зменшити ймовірність переходу за шкідливими рекламними посиланнями. Проте жоден технічний засіб не забезпечує абсолютного захисту, тому перевірка адреси сайту залишається необхідною.
А перевірити свої навички розпізнавання підроблених сайтів можна на практиці — спробуйте здолати шахрая Рибалайзера у грі «Здолай шахрая».
другие материалы
«Купити акції на NASDAQ за 5000 гривень»: як шахраї наживаються на псевдоінвестиціях у 5G
Гучні новини про вихід материнської компанії «Київстар» (Kyivstar Group Ltd.) на...
«Гроші за 5 хвилин»: як фейкові кредитори перетворюють чужі дані на кредити
«Кредит під 0% за 5 хвилин. Без довідок, перевірок та з будь-якою кредитною істо...
Угон Telegram-акаунтів триває: розбираємо актуальні шахрайські схеми
Усе почалося в лютому 2025 року в Бродах на Львівщині. Працівник місцевого підпр...
«Спочатку сплатіть за софт»: як шахраї маскуються під IT-компанії та полюють на українських спеціалістів
Український IT-ринок зіткнувся з новою хвилею новою хвилею шахрайства під вигляд...