


Мошенничество в терминалах: определения и термины
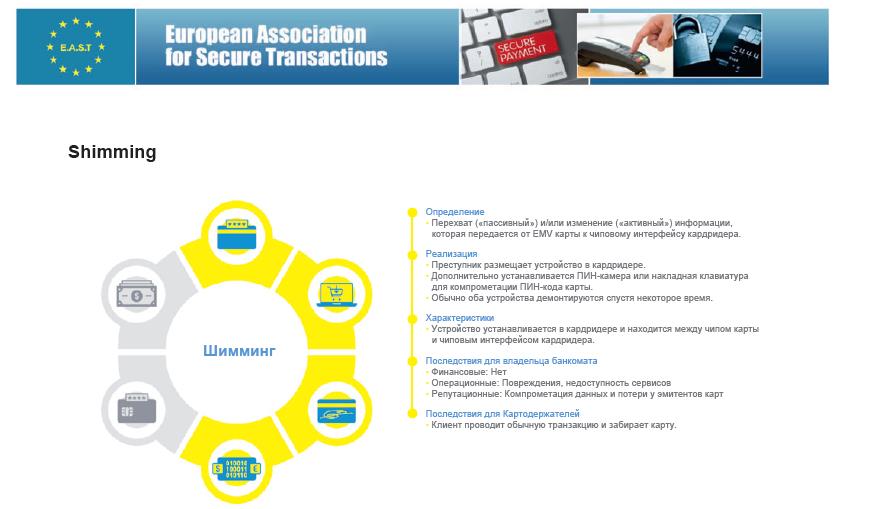
С тех пор как злоумышленники научились копировать данные магнитной полосы карт в банкоматах с помощью скимминговых устройств, в мире были зафиксированы десятки тысяч скимминговых инцидентов. В то же время количество выявленных в банкоматах шимминговых устройств можно пересчитать на пальцах одной руки. Так почему же многие эксперты настойчиво продолжают называть современные супертонкие скимминговые (Skimming) вставки шиммингом (Shimming)?
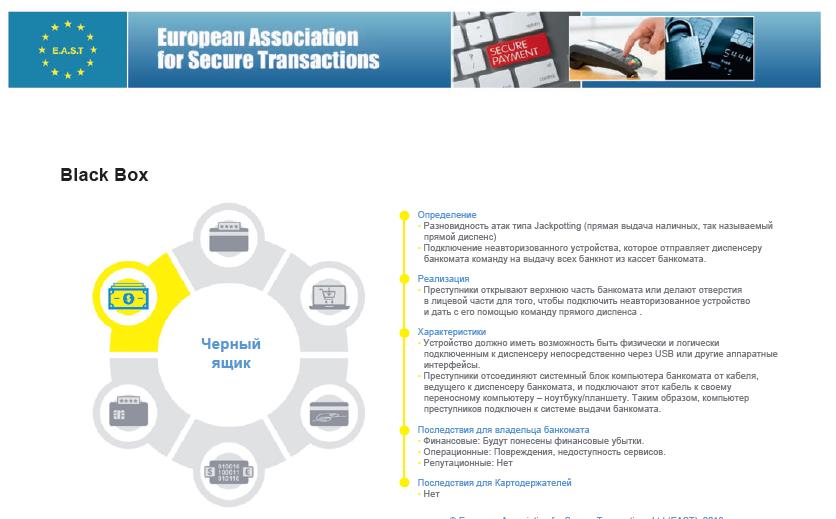
Как Вы назовете атаку на банкомат, для выполнения которой злоумышленники просверлили круглые отверстия в банкомате – ивсдроппинг (Eavesdropping), черный ящик (Black Box) или вредносное программное обеспечение (Malware)? А ведь разница не в форме отверстий, и даже не в месте их расположения, а в самих схемах реализации атак.
Специально для того, чтобы эксперты платежной индустрии из разных стран из разных уголков мира однозначно понимали друг друга и использовали единую терминологию относительно мошеннических атак на банкоматы, Европейская Ассоциация безопасных транзакций EAST разработала руководство «Мошенничество в терминалах (ATM, UPT и POS). Определения и термины». Чтобы наши эксперты не отставали в уровне владения общепринятой терминологией от англоязычных коллег, мы адаптировали этот документ для нашего региона. PDF версия доступна здесь.
другие материалы
A2A в Індії. Дев’ять рішень, з яких складається UPI
Кожна система платежів з рахунку на рахунок, від бразильського Pix до польського...
«Купити акції на NASDAQ за 5000 гривень»: як шахраї наживаються на псевдоінвестиціях у 5G
Гучні новини про вихід материнської компанії «Київстар» (Kyivstar Group Ltd.) на...
Членство, яке доводиться підтверджувати. Що досвід шести країн говорить про український шлях до SEPA
Велика Британія перебуває в Єдиній зоні платежів у євро донині. У березні 2019 р...
«Гроші за 5 хвилин»: як фейкові кредитори перетворюють чужі дані на кредити
«Кредит під 0% за 5 хвилин. Без довідок, перевірок та з будь-якою кредитною істо...