


Останнє засідання Форуму Безпеки Розрахунків та Кредитів в 2018р
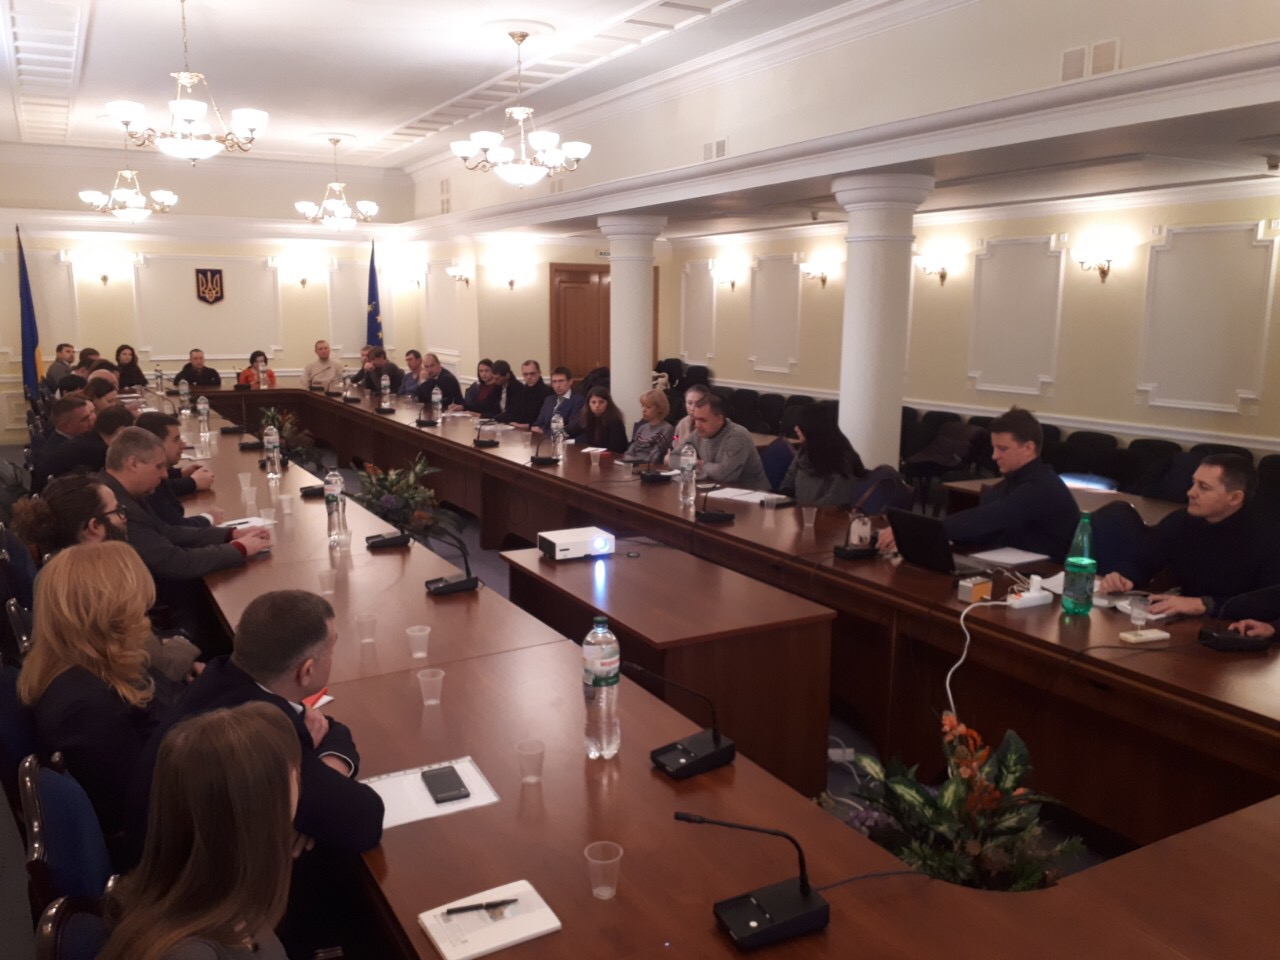
30 листопада 2018р. в Конференц-залі фінансового Комітету ВРУ Асоціація ЄМА провела четверте в 2018 році засідання Форуму Безпеки Розрахунків та Кредитів (ФБР і К). В засіданні прийняли участь експерти з безпеки та моніторингу із 27 банківських та платіжних установ – членів ЄМА, Національного банку України та Департаменту Кіберполіції.
Метою засідання було підведення підсумків банкоматного, платіжного та кредитного шахрайства в Україні в 3 кварталі 2018р. Кожен із учасників в форматі круглого столу зробив повідомлення про ті актуальні проблеми, які виникли в звітний період та запроваджені ним заходи з мінімізації ризиків. Підсумовуючи озвучені тенденції, Асоціацією ЄМА була представлена підсумкова аналітична інформація за даними системи Exchange-online та підсумки освітніх ініціатив для громадян #CyberScams та Black Squirell.
Департаментом Кіберполіції Національної Поліції України на засіданні була представлена інформація про затримання осіб, причетних до здійснення злочинів з використанням платіжних засобів, банкоматів та POS-терміналів. За результатами презентації учасники обговорили проблемні питання взаємодії банків та Кіберполіції та визначили практичні кроки для їх усунення.
Після нетворкінгу під час перерви на обід, учасники повернулися до роботи у форматі круглого столу, обговорюючи, чи заміняє 3DSecure ідентифікацію по Masterpass, можливі джерела та обсяги витоку персональних даних потенційних он-лайн позичальників, платіжний сервіс Azimo.com та сервіс ідентифікації позичальників через BankIDs Instantor.com.
Для роз’яснення правового статусу нових учасників платіжного ринку Директор Асоціації Олександр Карпов представив доповідь про поточний стан та перспективи впровадження Євро Директиви PSD2 в Україні, а для роз’яснення їх обов’язків в частині захисту інформації Департамент Безпеки Національного Банку України роз’яснив мету та основні аспекти Положення НБУ про кіберзахист та інформаційну безпеку в платіжних системах та системах розрахунків.
Завершуючи Засідання з розумінням того факту, що кіберзлочини та шахрайства стають більш досконалими, поєднуючи в собі одночасно елементи платіжного та кредитного шахрайства, та експлуатуючи вразливості інформаційних систем, Асоціацією ЄМА був представлений новий підход до реалізації обміну інформацією, який був покладений в основу БД «Інциденти», впроваджену в січні 2018р.
Всі презентації з засідання доступні в системі Exchange-online. Наступне засідання членів ЄМА в форматі ФБР і К для підведення підсумків 2018р. заплановане на останній тиждень січня 2019.
другие материалы
А2А в Португалії. Дев’ять рішень, з яких складається MB WAY
Португальський застосунок MB WAY на кінець 2025 року мав 6,8 млн користувачів і ...
А2А в Греції. Дев’ять рішень, з яких складається IRIS
З 1 грудня 2025 року грецький закон зобов’язав кожного торговця приймати оплату ...
Пастка в пошуку Google: як фейкові комунальні платежі, штрафи ПДР і злам рекламних акаунтів перетворилися на конвеєр кібершахрайства
Уявіть ситуацію: ви вирішуєте оплатити комунальні послуги або перевірити штрафи ...
А2А в Польщі. Дев’ять рішень, з яких складається BLIK
Польська схема BLIK провела 704,5 млн платежів у фізичних магазинах за 2025 рік,...